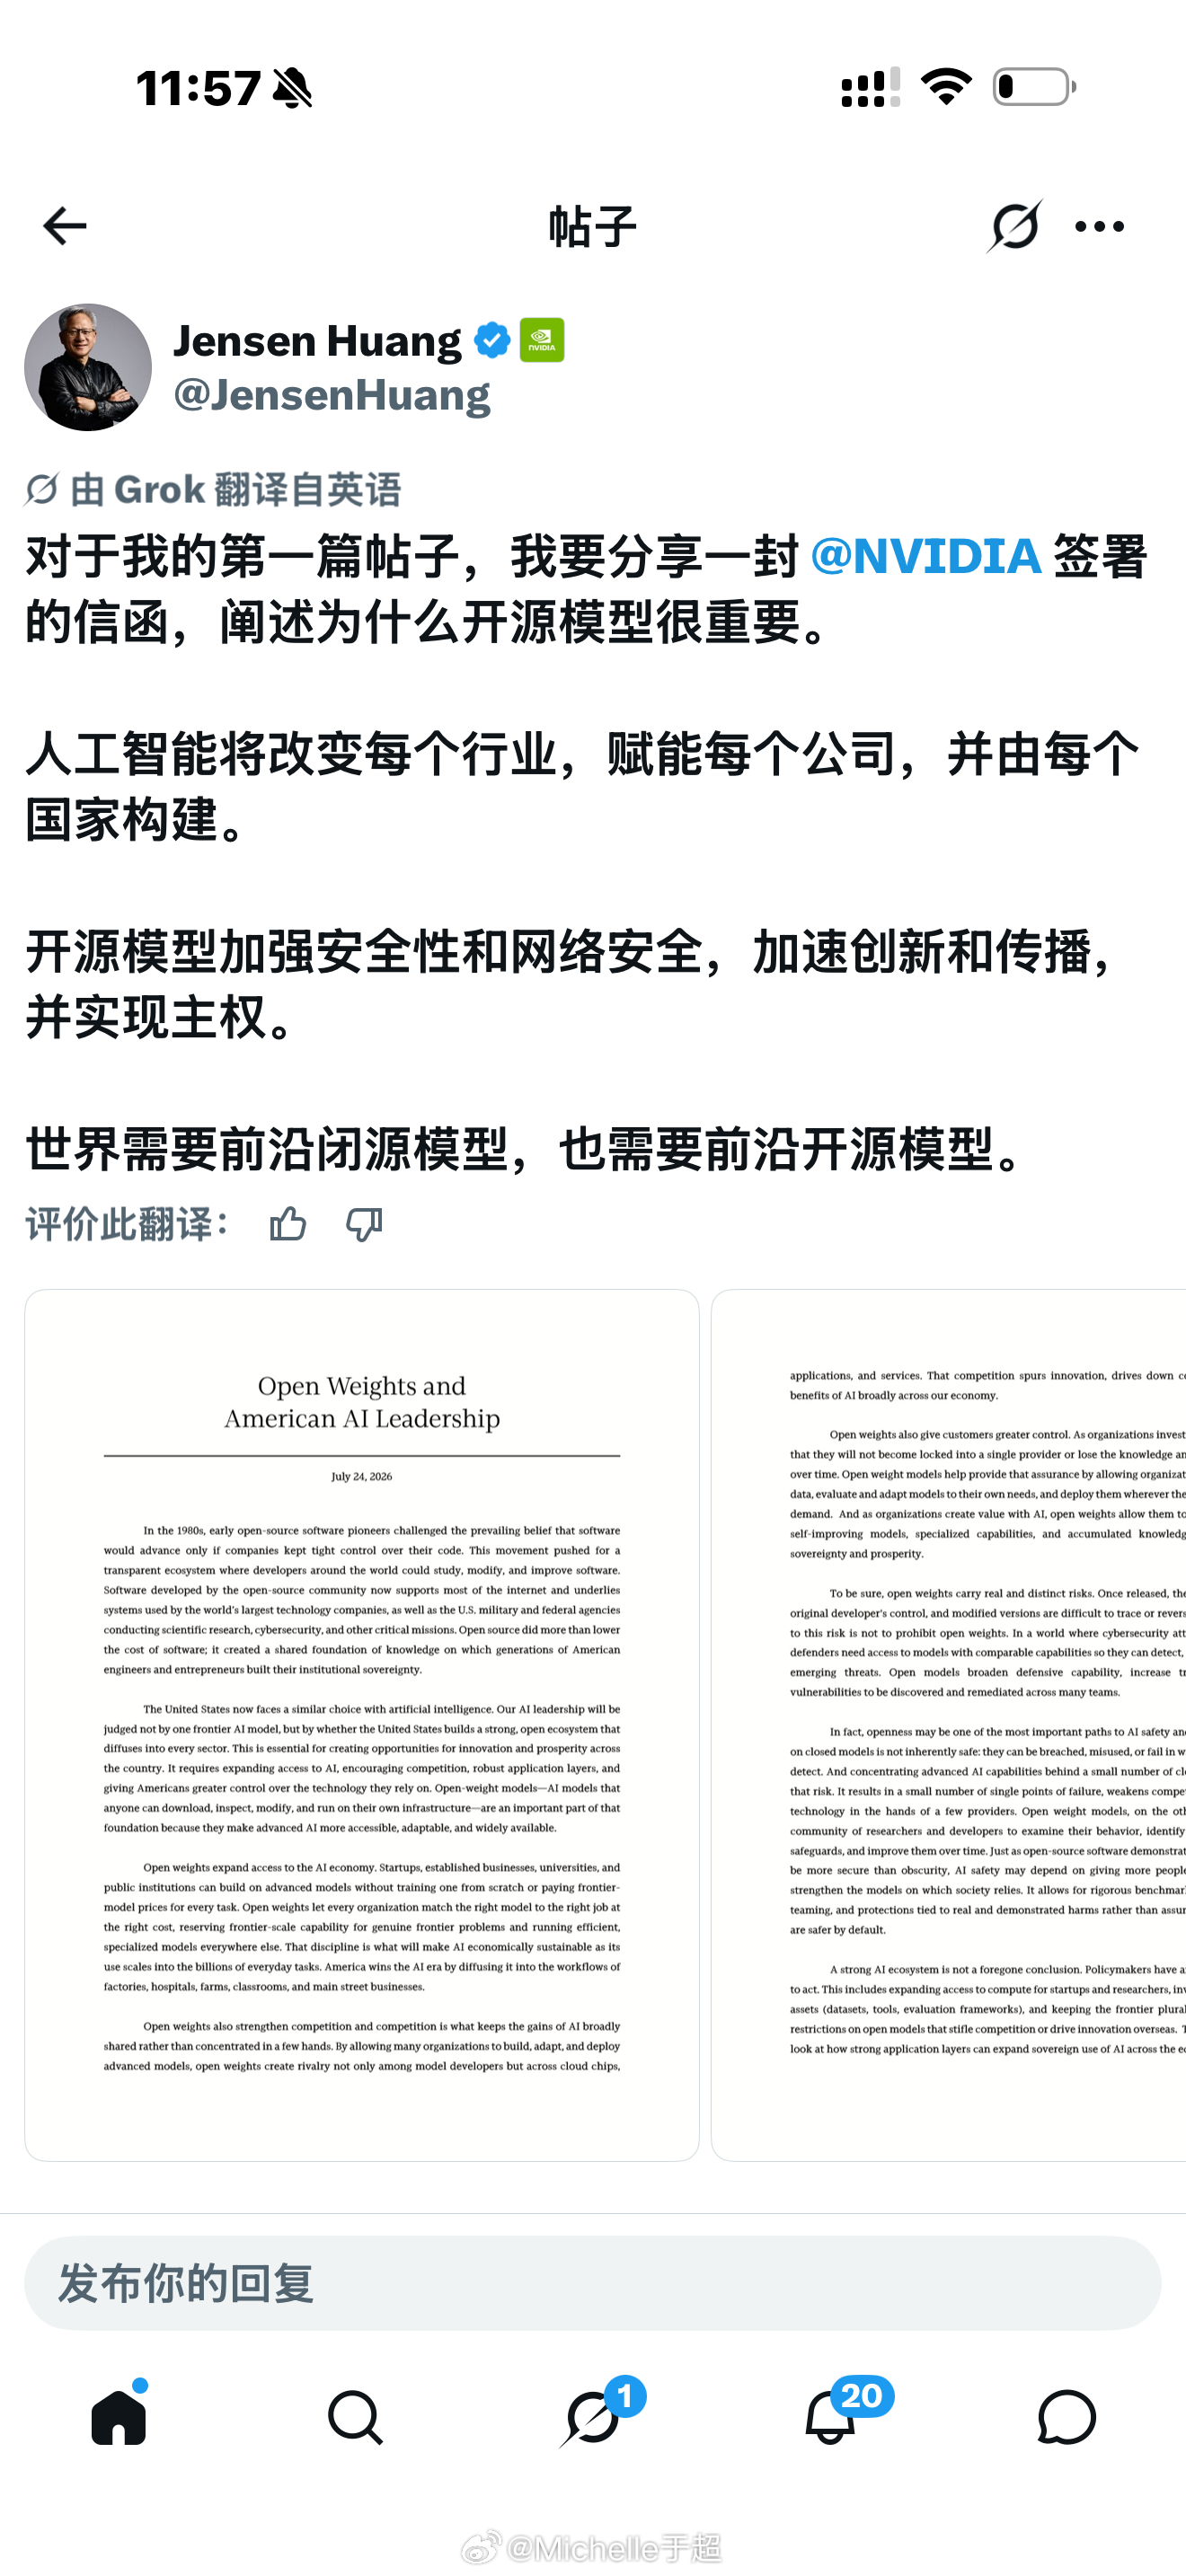
黄仁勋刚刚发了人生第一条推特X帖子。核心意思就是,黄认为美国的 AI 领导力,不能只建立在少数几家公司的最强闭源模型上,而必须建立在开放权重、广泛部署、产业竞争和用户自主权之上。准确说是就是一封由英伟达、微软、Meta、a16z、IBM、Hugging Face、Mistral、Palantir、Perplexity、Y Combinator 等一众科技公司和机构要一起联手的倡议书。看来英伟达现在看起来打算携手battle闭源巨头 OpenAI 与 Anthropic 了。
以下是全文翻译:《开放权重与美国人工智能领导力》
20世纪80年代,早期的开源软件先驱挑战了当时占主导地位的一种观念:只有公司对自己的代码保持严格控制,软件才能取得进步。
这场运动推动建立一个透明的生态系统,使世界各地的开发者都能够研究、修改和改进软件。
如今,由开源社区开发的软件支撑着互联网的大部分基础设施,也构成了全球最大科技公司所使用系统的底层基础。此外,美国军方以及开展科学研究、网络安全和其他关键任务的联邦机构,同样建立在这些开源软件之上。
开源所做的,远不只是降低软件成本。
它创造了一个共享的知识基础。一代又一代美国工程师和企业家正是在这个基础之上,建立起了美国的制度性自主能力。
如今,在人工智能领域,美国面临着一个类似的选择。
衡量美国是否保持人工智能领导地位,看的不会是美国是否拥有某一个最先进的前沿人工智能模型,而是美国能否建立一个强大、开放,并且能够渗透到各个行业的人工智能生态系统。
这对于在全美创造创新和繁荣的机会至关重要。
实现这一目标,需要扩大人工智能的可获得性、鼓励竞争、建立强大的应用层,并让美国人对自己所依赖的技术拥有更大的控制权。
开放权重模型——也就是任何人都可以下载、检查、修改,并在自己的基础设施上运行的人工智能模型——是这一基础的重要组成部分。
因为开放权重可以让先进人工智能变得更加容易获得、更加适应不同需求,也能够得到更加广泛的应用。
开放权重扩大了人们参与人工智能经济的机会。
初创公司、成熟企业、大学和公共机构,都可以在先进模型的基础之上进行开发,而不必从头开始训练一个模型,也不必为每一项任务都支付前沿模型的高昂费用。
开放权重让每一个组织都能够以合适的成本,为合适的工作选择合适的模型。
真正达到前沿规模的能力,可以保留给真正的前沿问题;而在其他场景中,则可以运行更加高效、更加专业化的模型。
当人工智能的应用扩展到数十亿项日常任务时,正是这种资源配置纪律,才能让人工智能在经济上具备可持续性。
美国赢得人工智能时代的方式,是让人工智能真正进入工厂、医院、农场、课堂以及普通中小企业的日常工作流程。
开放权重也能够加强竞争。
而竞争,正是确保人工智能所带来的收益被广泛分享,而不是集中在少数人手中的关键。
通过允许众多组织开发、调整和部署先进模型,开放权重不仅会在模型开发者之间形成竞争,也会在云计算、芯片、应用和服务等各个环节形成竞争。
这种竞争会推动创新、降低成本,并让人工智能的收益更加广泛地惠及整个经济。
开放权重还能够赋予客户更大的控制权。
当组织投资人工智能时,它们希望确定一件事情:自己不会被锁定在某一个单一供应商的系统里,也不会失去自己随着时间积累起来的知识和能力。
开放权重模型能够提供这种保障。
它允许组织控制自己的数据,根据自身需求评估和调整模型,并且根据业务要求,将模型部署在任何需要的地方。
随着组织利用人工智能创造价值,开放权重也让它们能够真正拥有这些价值。
这些价值体现在能够持续自我改进的模型、专业化能力以及长期积累的知识之中,而这些能力将推动美国的自主性和繁荣。
必须承认,开放权重确实带有真实而且独特的风险。
权重一旦发布,就会脱离原始开发者的控制;而经过修改的版本,也很难被追踪或撤回。
但是,应对这种风险的正确方式,并不是禁止开放权重。
在一个网络安全攻击者已经开始使用先进人工智能的世界里,防御者同样需要获得具备相当能力的模型,以便发现、模拟和应对新出现的威胁。
开放模型可以扩大防御能力、提高透明度,并让更多团队发现和修复漏洞。
事实上,开放性可能是实现人工智能安全与网络安全最重要的路径之一。
仅仅依赖闭源模型,本身并不意味着安全。
闭源模型同样可能被攻破、被滥用,或者以外部人员无法发现的方式失效。
而把先进的人工智能能力集中在少数几个闭源模型背后,会进一步放大这种风险。
这会产生少数几个单点故障,削弱竞争,并把关键技术掌握在少数供应商手中。
相比之下,开放权重模型允许一个广泛的研究人员和开发者社区检查模型的行为、识别漏洞、开发安全防护措施,并随着时间不断改进模型。
正如开源软件所证明的那样,透明有时比隐蔽更加安全。
人工智能安全可能同样取决于:是否有更多人能够测试和强化社会所依赖的模型。
开放权重能够支持严格的基准测试和评估、红队测试,以及针对真实、已经得到验证的危害建立防护措施,而不是先入为主地假设闭源系统天然就是安全的。
一个强大的人工智能生态系统,并不是必然会出现的结果。
政策制定者现在拥有一个非常重要的行动机会。
具体措施包括:
扩大初创公司和研究人员获得算力的机会;
投资于共享的训练资产,包括数据集、工具和评估框架;
通过避免过早限制开放模型,保持前沿人工智能生态的多元化——因为这些限制可能会压制竞争,或者把创新赶到海外。
这些措施还必须关注一个问题:如何通过建设强大的应用层,让整个经济都能更加自主地使用人工智能。