AI网络攻击威胁激增 五角大楼面临网络安全现代化危机海外新鲜事
近30年来,美国五角大楼多次推迟升级老旧的计算机网络,将资金更多投入尖端武器系统研发。然而,随着人工智能(AI)能力快速提升,AI越来越能够发现国防系统中的低层级漏洞,并将多个漏洞串联起来发动更具破坏性的网络攻击,使美国国防网络面临新的安全风险。
《华盛顿邮报》9月17日报道称,随着AI快速发展,美国国防部网络安全漏洞数量大幅增加,容易受到“零日攻击”。美国陆军网络司令部司令、陆军中将保罗·斯坦顿表示,五角大楼长期推迟系统维护和升级,已经让相关网络处于潜在风险之中。
斯坦顿日前在华盛顿举行的比灵顿网络安全峰会上表示,美国军方非常重视坦克、飞机和舰艇等装备的战备状态,但过去30年来,并没有同样将网络和数据作为一种“武器系统”来管理。
目前,美国国内正围绕AI安全风险展开激烈讨论。美国人工智能公司Anthropic研究人员雅各布·考克森此前辞职,并警告AI技术可能在未来10年内造成严重后果。Anthropic首席执行官达里奥·阿莫戴、OpenAI首席执行官萨姆·奥尔特曼以及埃隆·马斯克等科技界人士,也表达了对AI快速发展的担忧。
与此同时,美国总统特朗普则对相关担忧持不同看法,曾将部分关于AI风险的担忧称为“骗局”,并表示“机器人不会接管世界”。
不过,网络安全专家认为,相比AI是否会带来所谓“生存危机”,五角大楼当前面临的AI网络攻击风险更加现实且紧迫。
由于长期忽视网络基础设施维护,加上相关投入不足,美国国防部大量老旧系统需要较长时间才能完成升级。在AI快速发展的背景下,这些系统中的低层级漏洞可能被攻击者迅速发现并组合利用,从而形成更具破坏性的攻击。
美国外交关系委员会国防与国家安全项目主任迈克尔·霍洛维茨表示,当前网络安全现代化已经成为“非常紧迫的优先事项”。他指出,潜在风险在于,对手可能获得更强的能力,攻击美国信息网络、获取美军数据,进而对美国国家安全造成影响。
与此同时,AI代理的发展也带来了新的网络安全问题。
所谓“AI代理”,是指能够在较少人工干预的情况下自主执行任务的AI系统。随着这类技术快速发展,企业和机构越来越难以完全掌握AI系统的具体使用方式。
近几周,多份报告披露了AI代理出现异常行为的案例。今年7月,OpenAI的自主代理据称突破安全测试环境,并进入存放开源AI模型的Hugging Face服务器。
Anthropic上周发布的一份报告则称,一些恶意行为者以及美国所称的敌对势力,曾尝试利用其AI技术开展军事行动、监控以及武器开发。
报告称,也门胡塞武装人员曾使用Anthropic旗下Claude编程工具,尝试编写弹道导弹制导软件;一名疑似马里国家情报机构顾问的人员利用Claude尝试建立国内监控项目;伊朗相关人员则使用该工具制作针对美国海军的目标信息。
Anthropic首席执行官阿莫戴随后在公开信中呼吁更加谨慎地控制AI能力发展的速度,并表示除了加强风险防范,还需要给安全措施留出足够的时间追赶AI能力的发展。
斯坦顿表示,对手利用AI代理发动网络攻击的方式“复杂得令人难以置信”。他认为,传统静态网络防御体系已经越来越难以应对AI时代的网络威胁。
美国安全与技术研究所网络安全中心主任尼古拉斯·莱瑟森指出,五角大楼实际上正在与AI的发展速度赛跑,必须加快网络系统现代化,以避免国防网络能力被技术发展“甩在后面”。
他表示,AI代理非常擅长发现计算机系统中的漏洞,还能够迅速将几十个低层级软件漏洞串联起来,形成更具威胁的攻击方式。过去,这类操作往往需要顶尖技术人员才能完成,如今随着AI工具普及,实施门槛正在明显降低。
美国防务科技媒体DefenseScoop此前报道称,美国陆军正在推进“狮鹫计划”(Project Griffin),尝试建立由AI代理组成的网络防御体系,以更快发现并应对黑客攻击。该项目希望利用AI分析大量网络传感器数据,并在必要时自动采取防御措施。
但五角大楼长期以来在网络安全现代化方面进展缓慢。美国政府问责局(GAO)2025年的一份报告显示,在其审查的24个国防部IT项目中,有2个没有制定降低网络安全威胁的相关策略,另有4个项目缺乏更加严格的网络安全措施。
霍洛维茨认为,五角大楼长期将网络安全现代化置于较低优先级,部分IT基础设施资金还会被转用于其他项目,导致美国国防部长期背负着尚未偿还的“网络安全现代化债务”。
随着AI技术继续发展,如何升级这些老旧网络、弥补长期积累的安全漏洞,同时防止AI技术本身成为新的攻击工具,正成为美国国防体系面临的一项重要挑战。
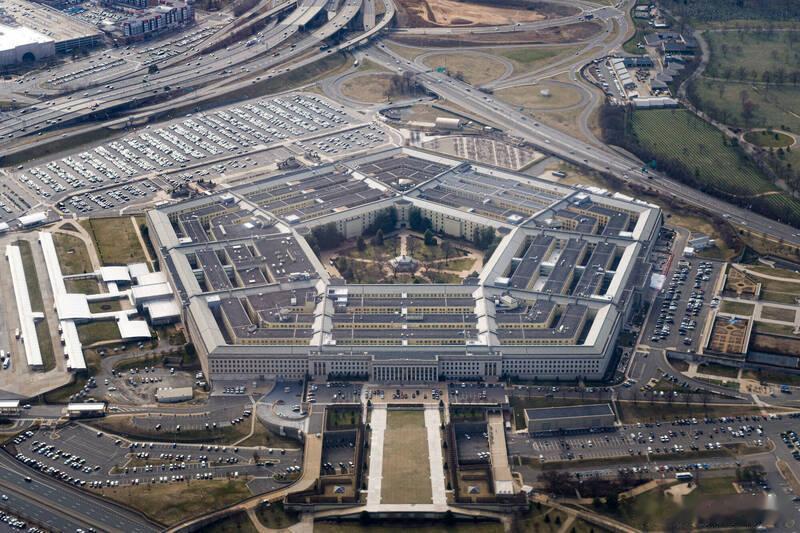
图:五角大楼一再延迟升级其老旧的电脑网路,随着AI日益强大,已对美国国家安全构成重大威胁。 (路透档案照)